

Cyberresilienz beginnt in der Geschäftsführung
Cyberresilienz beginnt in der Geschäftsführung
Warum IT-Sicherheit längst mehr als ein Technikthema ist und welche vier Fragen jetzt zählen.
Der Zugriff auf das Warenwirtschaftssystem funktioniert nicht mehr. Die Produktion steht still, Aufträge lassen sich nicht bearbeiten, Kunden warten auf Rückmeldung. Was erstmal wie eine technische Störung aussieht, kann innerhalb weniger Stunden zu einem erheblichen wirtschaftlichen Problem werden. Wie lange könnte Ihr Unternehmen unter solchen Bedingungen weiterarbeiten? Und wer kann Ihnen unmittelbar sagen, wie gut Sie auf diesen Fall vorbereitet sind?
Lesezeit: 10 Minuten
Angesichts zunehmender Cyberbedrohungen gewinnen Fragen wie diese momentan deutlich an Bedeutung. Denn künstliche Intelligenz erleichtert Angreifern das Erstellen überzeugender Betrugsnachrichten und die gezielte Täuschung von Beschäftigten. Zeitgleich bleiben bekannte Schwachstellen wie unzureichend geschützte Benutzerkonten, veraltete Software oder fehlende Notfallpläne gefährlich.
Die europäische Cybersicherheitsagentur ENISA stuft Ransomware in ihrem aktuellen Threat Landscape 2026 weiterhin als besonders folgenschwere Bedrohung ein. Darüber hinaus beschreibt sie, wie Angreifer bestehende Schwachstellen und digitale Abhängigkeiten mit zunehmend KI-gestützte Methoden ausnutzen. Für Geschäftsführer kleiner und mittelständischer Unternehmen folgt daraus vor allem eines: IT-Sicherheit lässt sich nicht nur an der eingesetzten Technik beurteilen. Maßgeblich ist, ob Risiken bekannt sind, Schutzmaßnahmen greifen und der Betrieb im Ernstfall handlungsfähig bleibt.
Wenn die IT läuft, bleiben ihre Schwachstellen oft unsichtbar
In vielen Unternehmen ist die IT über Jahre gewachsen. Neue Anwendungen kamen und kommen weiterhin hinzu, ältere Systeme bleiben im Einsatz und gegebenenfalls übernehmen auch externe Dienstleister einzelne Aufgaben. Solange alles reibungslos funktioniert, gibt es kaum einen Anlass, Strukturen wie diese zu hinterfragen.
Das Problem: Ein störungsfreier Betrieb sagt wenig darüber aus, wie sicher oder belastbar die dahinterliegende Infrastruktur ist. Denn zeitgleich entstehen neue Abhängigkeiten von Cloud-Anbietern, Managed-Service-Providern oder spezialisierten IT-Dienstleistern. Fällt einer dieser Partner aus oder wird selbst Opfer eines Cyberangriffs, kann dies unmittelbare Auswirkungen auf den eigenen Geschäftsbetrieb haben.
"Die Geschäftsführung weiß in der Regel gar nicht, wo sie steht.
Zuständige IT-Fachleute kennen technische Schwachstellen und Modernisierungsbedarf häufig sehr genau. Was dagegen fehlt, ist eine verständliche Einordnung für die Unternehmensleitung. Heißt: Wie kritisch ist eine Sicherheitslücke tatsächlich? Welche Geschäftsprozesse hängen von einem bestimmten System ab? Was würde ein Ausfall kosten und wie schnell ließe sich der Normalbetrieb wiederherstellen? Es wird oft mit Technik argumentiert statt mit dem Sinn oder der Dringlichkeit dahinter.”
Werner Brand, Network Engineer bei TeleData
Für die Geschäftsführung macht diese Unterscheidung einen großen Unterschied. Denn ja: eine veraltete Serverumgebung ist erstmal ein technischer Sachverhalt. Wenn aber dadurch bei einem Ausfall keine Aufträge mehr abgewickelt werden können, wird daraus sehr schnell ein unternehmerisches Risiko. Erst wenn solche Zusammenhänge sichtbar werden, lassen sich Investitionen sinnvoll priorisieren.
Warum Angreifer heute nicht unbedingt eine Sicherheitslücke brauchen
Lange konzentrierten sich Unternehmen beim Schutz ihrer IT vor allem auf Netzwerke, Server und Endgeräte. Diese Absicherung bleibt notwendig. Sie reicht jedoch nicht aus, wenn Angreifer reguläre Zugänge missbrauchen können. Die ENISA bestätigt in ihrem aktuellen Bericht, dass KI-generierte Texte sowie synthetische Audio- und Videoinhalte zur Täuschung eingesetzt werden. Social Engineering, also die gezielte Manipulation von Menschen, bleibt ein wichtiger Bestandteil von Cyberangriffen.
Für Unternehmen heißt das: Sie müssen nicht nur technische Zugänge schützen, sondern auch ihre internen Freigabe- und Kontrollprozesse überprüfen. Eine ungewöhnliche Zahlungsanweisung sollte beispielsweise selbst dann über einen bekannten zweiten Kommunikationsweg bestätigt werden, wenn sie scheinbar direkt vom Geschäftsführer stammt.
Gleichzeitig eröffnet Künstliche Intelligenz Unternehmen neue Möglichkeiten im Bereich der Cyberabwehr. Moderne Sicherheitslösungen nutzen KI unter anderem zur Erkennung ungewöhnlicher Aktivitäten, zur Auswertung großer Mengen sicherheitsrelevanter Ereignisse sowie zur Unterstützung von Analysten bei der Suche nach Bedrohungen. KI ist damit nicht nur ein Werkzeug für Angreifer, sondern zunehmend auch ein Instrument zur Stärkung der eigenen Sicherheitsfähigkeit.
"Durch KI werden Angriffsszenarien immer leistungsfähiger",
erklärt Patrick Maier, Chief Information Security Officer bei TeleData.
Besonders attraktiv seien dabei digitale Identitäten, also Benutzerkonten und Anmeldedaten von Mitarbeitenden, mit denen Beschäftigte auf E-Mails, Cloud-Anwendungen, Unternehmensdaten oder Verwaltungsoberflächen zugreifen.
“Wer Zugangsdaten eines Mitarbeitenden erbeutet, kann unter Umständen mit dessen Berechtigungen auf mehrere Dienste zugreifen. Bei Konten mit weitreichenden Zugriffsrechten können die Folgen entsprechend gravierend sein."
Selbstcheck
So nutzen Sie den Selbstcheck: Jede Frage, die Sie nicht anhand konkreter Maßnahmen oder Nachweise beantworten können, ist ein sinnvoller Ausgangspunkt für das nächste Gespräch mit Ihrer IT. Der Check ist eine erste Orientierung, keine vollständige Sicherheitsbewertung.
Regulatorische Anforderungen prüfen
Das deutsche NIS-2 Umsetzungsgesetz ist seit dem 6. Dezember 2025 in Kraft. Damit ist Cybersicherheit für viele Unternehmen auch eine Frage gesetzlicher Pflichten und der Verantwortung der Geschäftsleitung. Unternehmen sollten deshalb klären, ob sie unter die neuen Vorgaben fallen und welche Anforderungen sich daraus ergeben.
Wo Investitionen besonders viel bewirken können
Wer seine IT-Sicherheit verbessern möchte, muss nicht zwangsläufig mit einem umfangreichen Modernisierungsprojekt beginnen. Starten Sie mit einem genauen Blick darauf, welche Schutzmaßnahmen bei Ihnen bereits vorhanden sind und ob sie konsequent umgesetzt werden.
Drei Bereiche verdienen dabei besondere Aufmerksamkeit.

Die Entscheidungsbasis
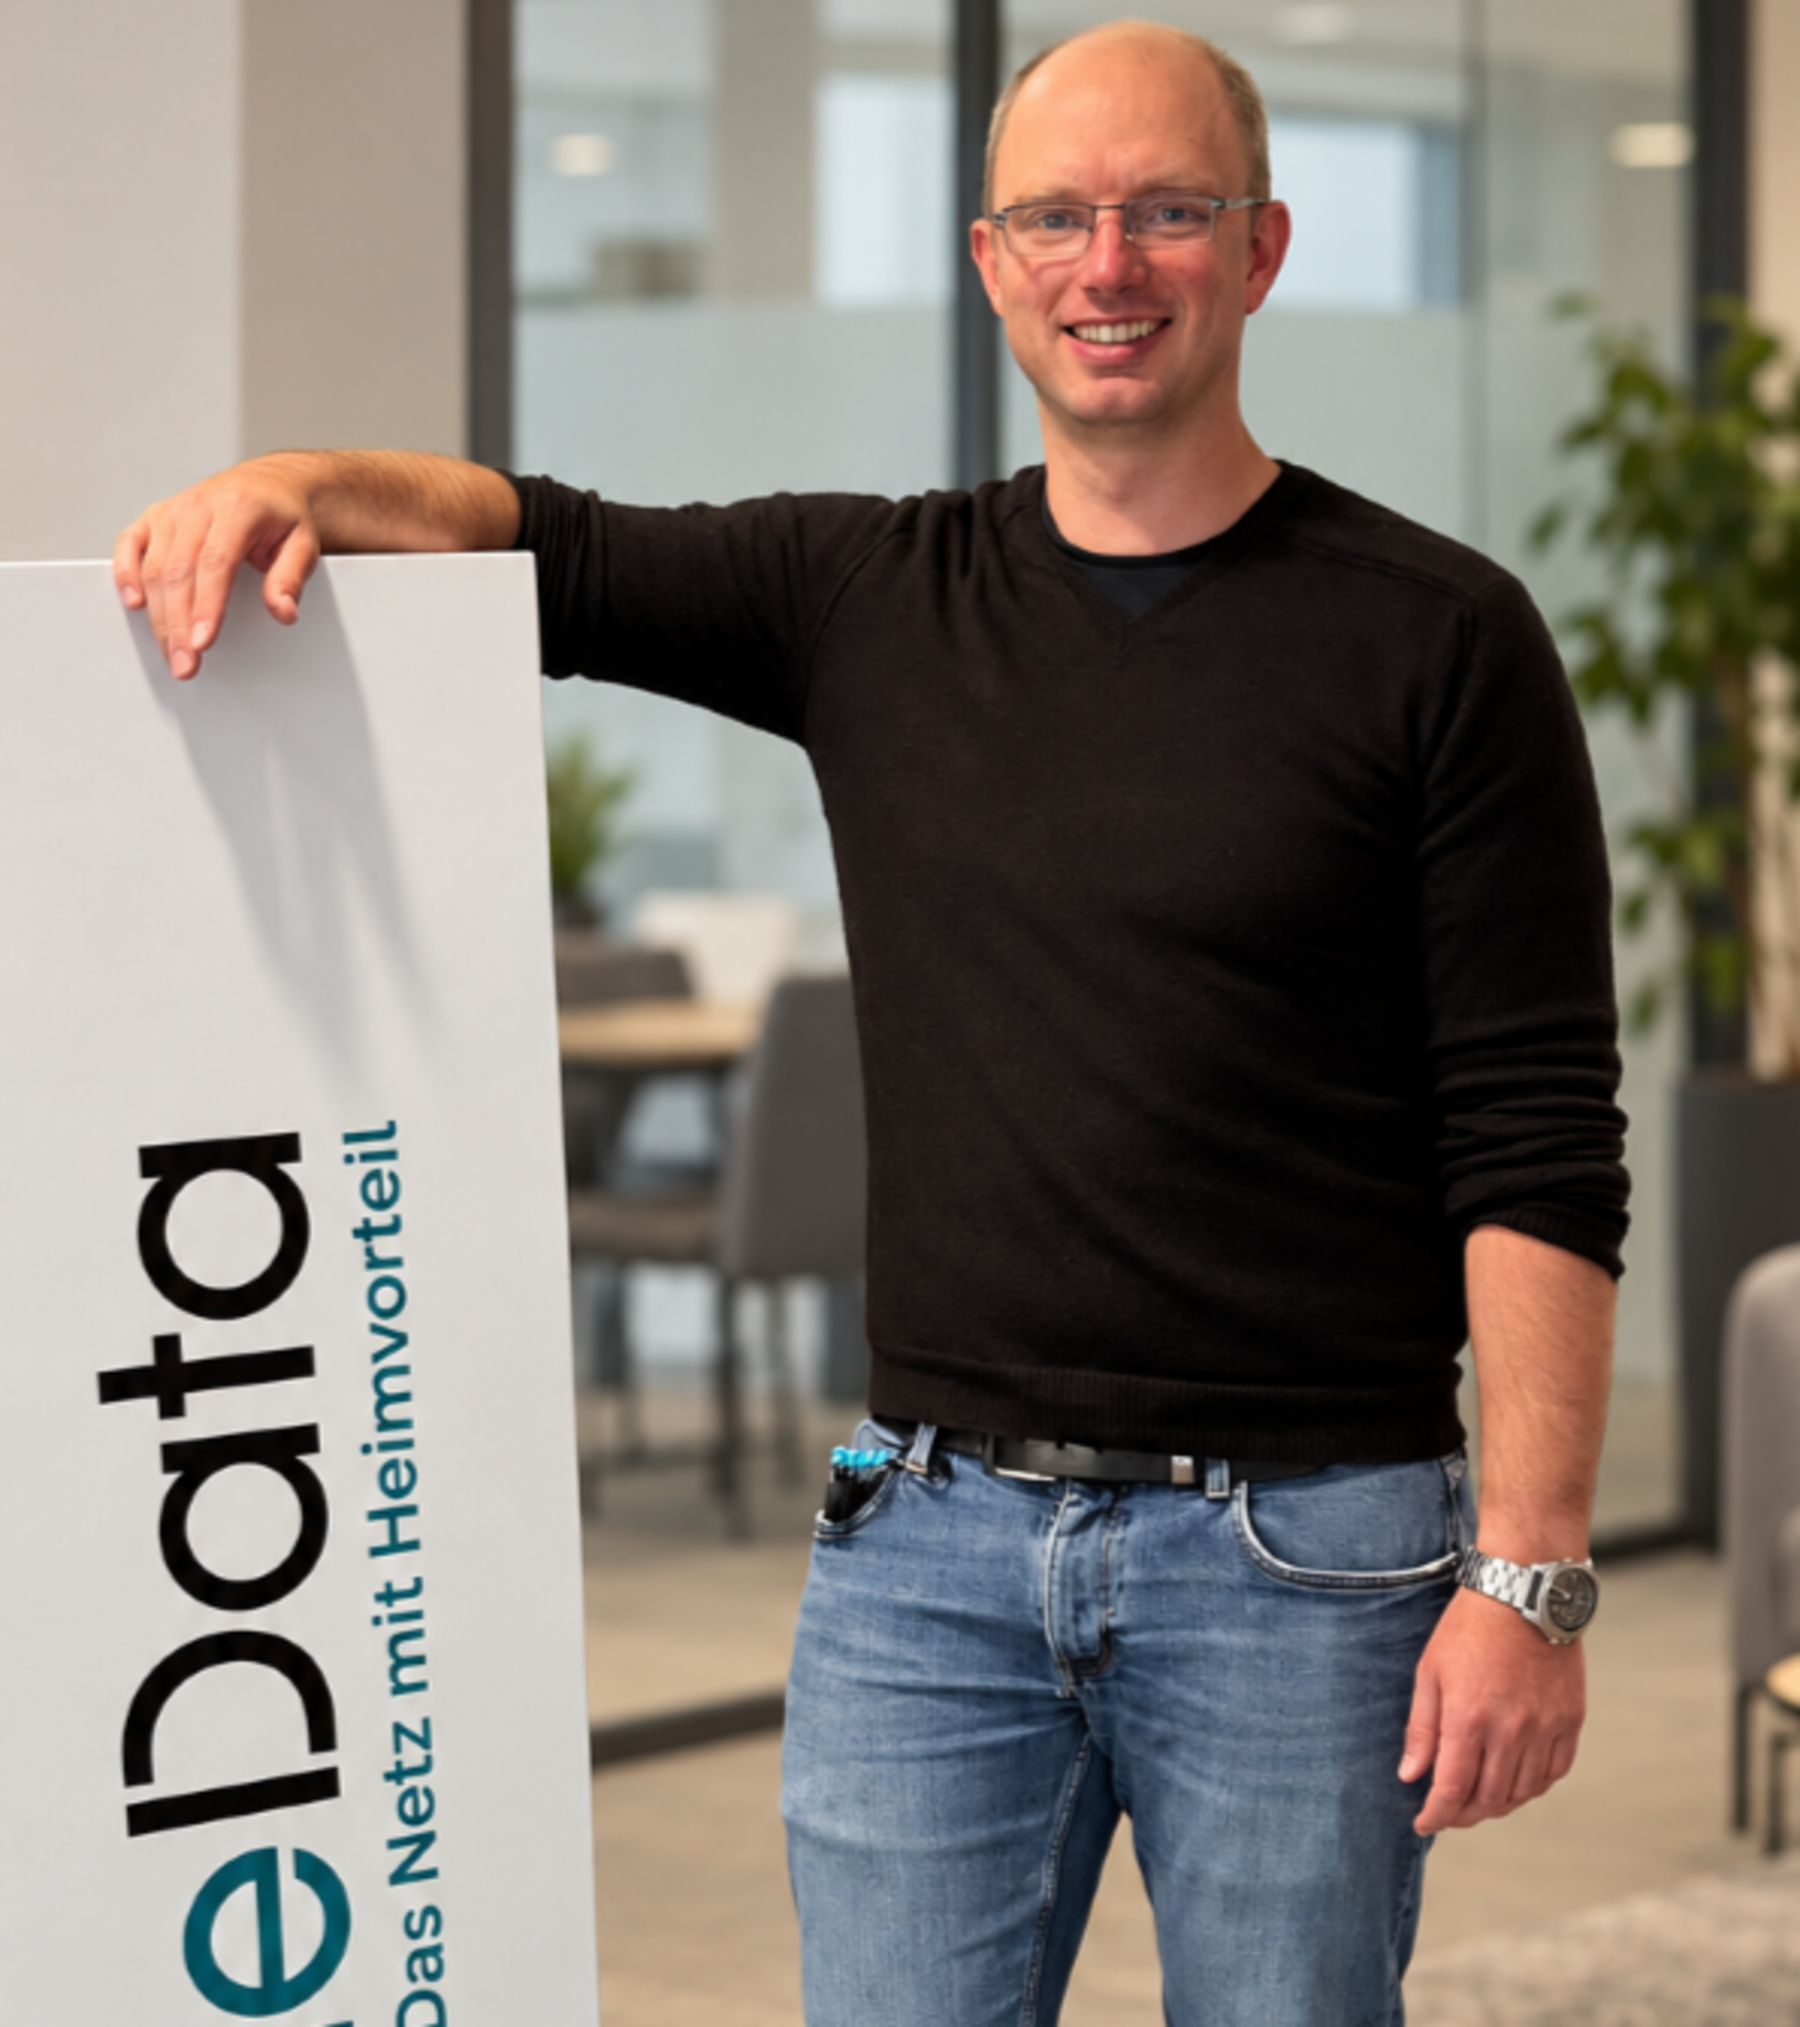
“Technische Sachverhalte müssen so aufbereitet werden, dass ihre Bedeutung für den Geschäftsbetrieb verständlich wird. Denn eine zukunftsfähige IT zeichnet sich nicht allein dadurch aus, dass sie funktioniert. Sie muss bewirken, dass ein Unternehmen Schwachstellen kennt, Risiken bewusst steuert und auf Störungen vorbereitet ist.” Werner Brand, Network Engineer bei TeleData
IT-Sicherheit beginnt mit den richtigen Fragen
Für Geschäftsführer geht es nicht darum, jede technische Schwachstelle selbst beurteilen zu können. Sie müssen aber erkennen, welche Risiken das Unternehmen tragen kann und wo Handlungsbedarf besteht. Ein sinnvoller erster Schritt ist deshalb das Gespräch über konkrete geschäftliche Auswirkungen, bestehende Schutzmaßnahmen und offene Risiken mit der internen IT oder dem betreuenden Dienstleister.
Tipp
Bitten Sie Ihren IT-Verantwortlichen, die drei größten Risiken für Ihren Geschäftsbetrieb zu benennen – jeweils mit den möglichen Folgen, empfohlenen Gegenmaßnahmen und einer Einschätzung des Aufwands.
Dieser Artikel entstand in Zusammenarbeit mit Werner Brand, Network Engineer, und Patrick Maier, Chief Information Security Officer bei TeleData.
Sie haben Fragen?
Gerne helfen unsere Experten weiter.
Leiter Business Lösungen
Stefan Philipp
+49 (0) 7541 5007-200
Neugierig?
FAQ
Finden Sie hier Antworten auf die häufigsten Fragen und entdecken Sie die Vorteile des schnellen Internets.
Referenzen & Projekte
Erfahren Sie mehr zu unseren Referenzen und Projekten, welche wir bis jetzt erfolgreich umgesetzt haben.